(莎阿南13日讯)网络攻击已不再只是资讯科技系统面对的威胁,更可能影响经济活动,并削弱民众对国家数码生态系统的信心。
网络安全专家、玛拉工艺大学(UiTM)高级讲师诺库赛妮博士指出,随着金融领域也成为骇客攻击目标,加上近期数家本地金融机构接连发生网络安全事故,相关风险日益令人担忧。
她表示,骇客如今已不再局限于入侵网站,而是将攻击目标扩大至个人资料、金融诈骗、勒索软件及企业运作系统。
“过去,骇客较常攻击网站;如今,他们也瞄准个人资料、金融诈骗活动、勒索软件以及组织的运作系统。”
她说,更令人担忧的是,网络攻击不仅影响电脑系统,甚至可能扰乱整个机构的运作,并造成经济损失。
网络威胁等级升至中等
不过,诺库赛妮提醒民众,应区分网络攻击、资料外泄及线上诈骗,因为三者未必源自同一事件。
她指出,马来西亚目前已具备良好的网络安全基础,但在预防、侦测及应对网络攻击方面,仍需持续提升能力。
“国家网络威胁等级于11月4日由低升至中等,显示当局正加强防范及持续监控,但这并不意味着我国正面对网络安全危机。”
本月6日,国家银行(BNM)提醒各金融机构持续加强网络安全防御能力,提升侦测及遏制威胁的水平,以确保金融体系稳定及公众信心不受影响。
国家银行总裁拿督斯里阿都拉昔表示,当局已制定监管要求,确保金融机构具备足够的网络安全防护机制。
隔天,国家安全理事会(MKN)表示,尽管部分金融机构出现系统中断及网络安全事故,但全国网络安全状况仍受控,威胁等级维持在中等水平。
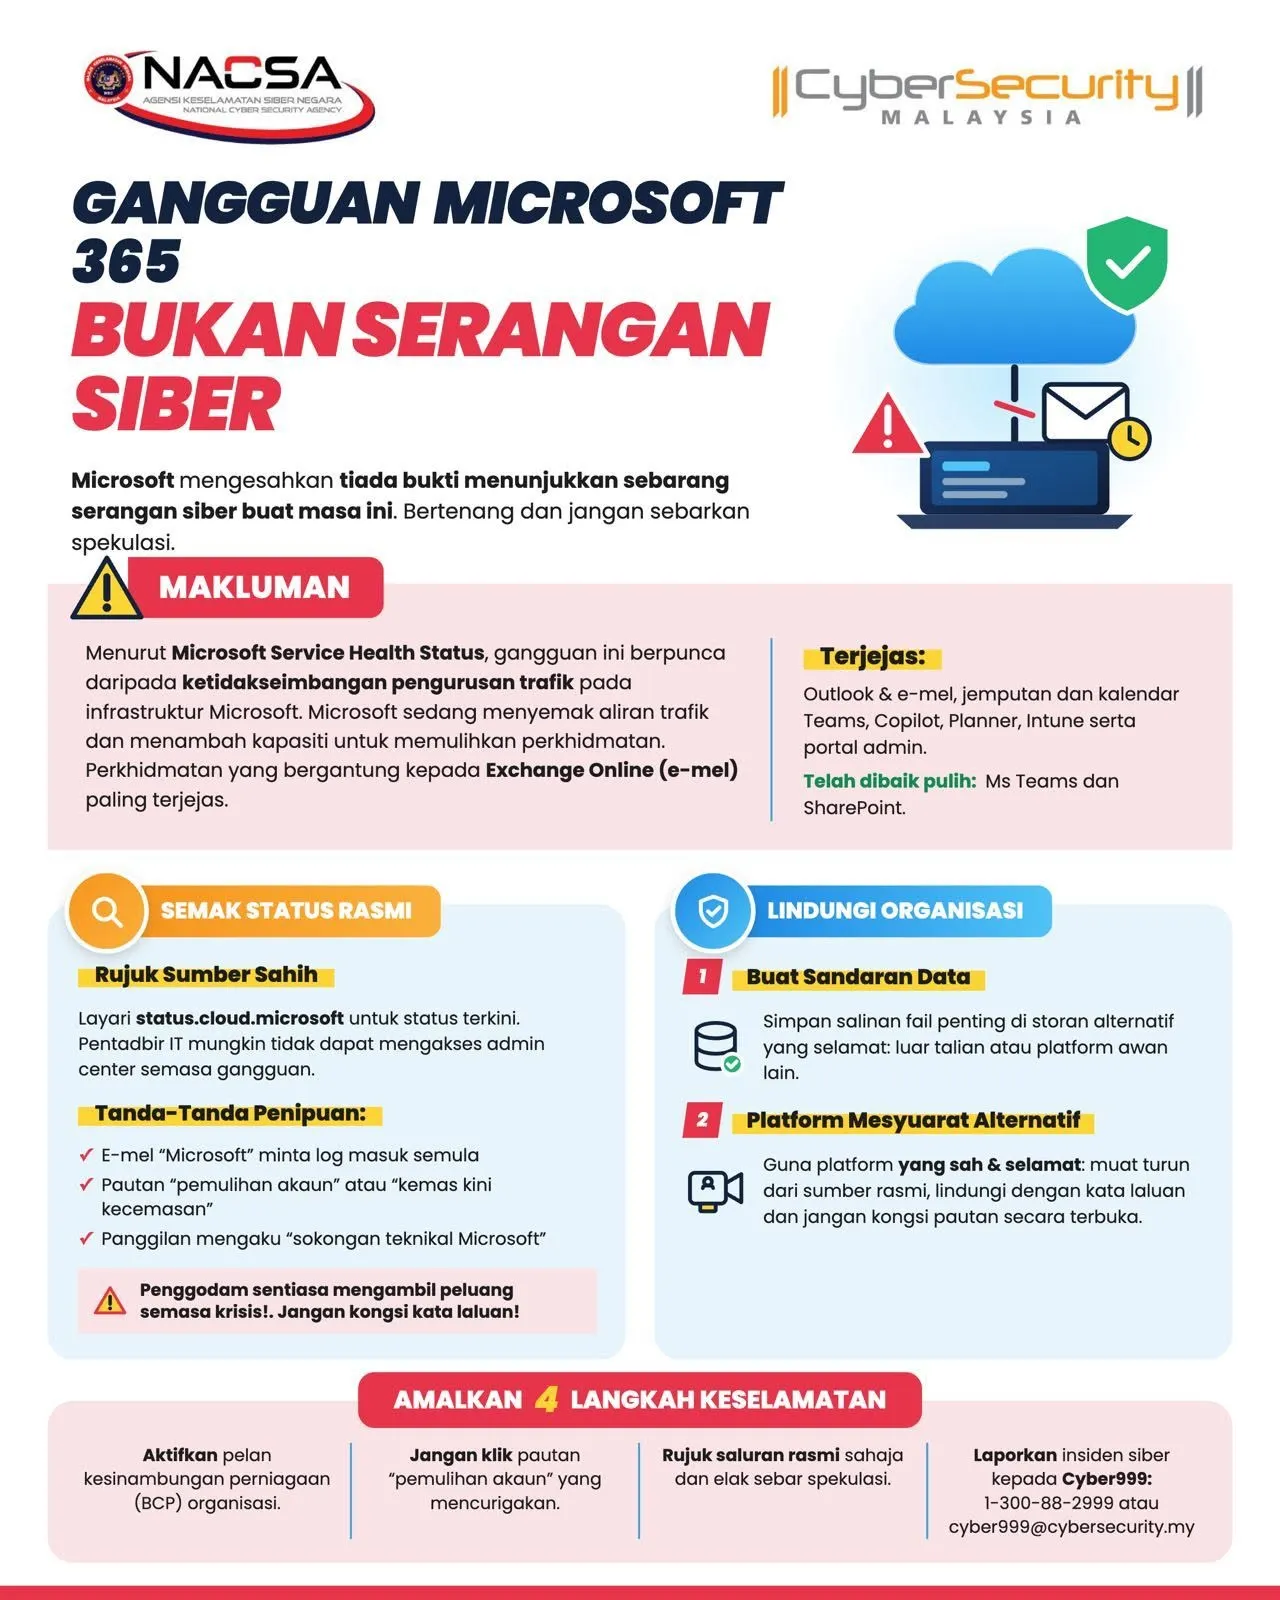
同时,国家网络安全机构(NACSA)也通过国家网络控制与协调中心(NC4)持续监控网络威胁,确保任何风险都能被及时发现和处理。
资料存管不当增风险
谈及资料保护课题时,诺库赛妮指出,银行及金融机构必须特别关注客户资料管理,包括资料存取权限及储存方式。
她认为,若过多员工能够接触客户资料,加上系统未及时更新或长期保存不必要的资料,都会增加资料外泄的风险。
“民众注册服务时,往往需要提供姓名、身份证号码、地址和电话号码,但相关机构应检视这些资料是否确实有收集的必要,以及应保存多久。”
她强调,机构应落实“资料最小化原则”,仅收集完成特定用途所需的资料。
使用独立密码防止账号被盗
此外,她提醒民众勿在多个账号使用相同密码,否则一旦其中一个账号遭入侵,其余账号也可能受到波及。
她指出,个人资料如姓名和电话号码,也可能被不法分子利用,作为伪装诈骗来电的工具。
“民众应养成基本的网络安全习惯,例如为重要账号设置长度足够、强度高且独一无二的密码。”
她也建议用户避免点击通过短信(SMS)、WhatsApp或电子邮件发送的不明链接,并应通过银行官方应用程式或正式渠道核实资讯真伪。
若不幸成为线上金融诈骗受害者,她呼吁民众立即联系银行、拨打997联系国家诈骗应对中心(NSRC),同时向警方报案。
“不要拖到隔天,越早采取行动,越有机会减少损失。”